「うちは大丈夫」と思わないことの大切さ
GMOインターネットグループへのサイバー攻撃が、深刻な状況になっています。身代金を支払わなかったことを理由に、ハッカー集団が10月27日、個人情報の公開を開始し、今後も毎日公開していくと脅迫を続けているとのことです。J-CASTニュースの記事をもとに、今日はこのニュースから考えたことをお伝えします。
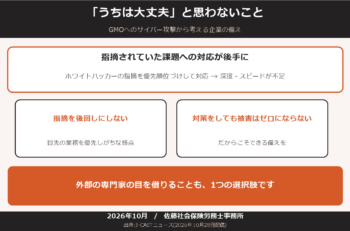
記事の中で、特に印象に残ったのが、東京大学大学院准教授の斎藤幸平氏の指摘です。「GMOは被害者であるわけだけれども、十分予見されるような脆弱性に対して、しっかり対策をやっていなかったとしたら問題だ」という趣旨の発言をされていました。実際、GMOの熊谷正寿社長は、「社内のホワイトハッカーから改善すべき課題を指摘されていたものの、優先順位をつけて対応した結果、その深度やスピードが十分でなかった」と、対応が後手になったことを認めています。
もう1つ、気になったのが、GMOが国に対して、ハッカーや攻撃者を無力化する「能動的サイバー防御」を要請していることへの指摘です。斎藤氏は、「自分たちの会社に落ち度があるかもしれないのに、急に国に頼って、大きなものを発動させようとするのは、飛躍した議論ではないか」と、違和感を示していました。
このニュースを見て、私は、2つのことを考えました。1つは、「指摘されていたのに、対応が後回しになっていた」という経緯です。セキュリティ対策は、どうしても目先の業務を優先してしまいがちですが、そのツケが、これほど大きな形で表れることもある、ということです。もう1つは、どんなに対策をしていても、被害に遭う可能性はゼロにはならない、ということです。だからこそ、「うちは大丈夫」と思わずに、できる備えを、できるところから進めていくしかないのだと感じています・・・。
ちょうど先日、中小企業向けに、サイバーセキュリティの無料相談窓口ができたというニュースもお伝えしました。社内のチェックだけで終わらせず、外部の専門家の目を借りることも、1つの選択肢だと思います。
企業の規模に関わらず、今日からできることを、少しずつ見直していただければと思います。
関連記事